Apagão da Microsoft atinge Outlook, Teams e Copilot em dezenas de países; empresa descarta ataque
Falha em cascata nos servidores derrubou serviços do Microsoft 365 desde quinta (12). A recuperação avança, mas não há previsão de normalização total. A empresa diz não ter achado sinal de atividade maliciosa.
Redação Radar · resumo feito com IA a partir de 3 fontes · 2 min de leitura

A Microsoft vive uma instabilidade global que começou na tarde de quinta-feira (12) e, na sexta (13), ainda estava em recuperação. Segundo o Canaltech, usuários de ao menos 74 países e territórios foram afetados. Os serviços atingidos incluem Outlook, Teams, Copilot, SharePoint, Defender, Planner, To Do e Intune. O TechCrunch também relatou que alguns usuários tiveram problemas para acessar computadores Windows na nuvem.
A empresa afirmou em suas atualizações de status que não há evidência de atividade maliciosa ligada ao incidente. Charles Lamanna, vice-presidente executivo do Copilot, disse o mesmo e lamentou os transtornos. O TechCrunch observou que a Microsoft não respondeu se tem meios técnicos, como registros (logs), para detectar esse tipo de atividade.
Sobre a causa, os relatos variam. A Microsoft disse ao Canaltech que um processo essencial dos servidores ficou sobrecarregado e deixou de responder, o que gerou novas falhas. Para o TechCrunch, a empresa falou apenas que um grande número de servidores ficou indisponível de forma inesperada. O The Verge, citando o correspondente Tom Warren, ligou o problema a mudanças de configuração de redes virtuais do Azure (VNet). A Microsoft diz que ainda não identificou alterações recentes que expliquem a sobrecarga e prometeu um relatório pós-incidente.
O impacto passou das caixas de entrada. Na Ásia, usuários ficaram sem e-mail durante todo o expediente de sexta, e algumas multinacionais deram a manhã de folga aos funcionários. No Japão, serviços do governo recorreram temporariamente ao papel. Air India, IndiGo e Akasa Air tiveram atrasos no suporte por e-mail. O Ministério das Relações Exteriores da Nova Zelândia disse que a falha atingiu o recebimento de e-mails em todas as suas embaixadas e consulados. Governo de Cingapura, prefeituras dos EUA e a agência de inteligência da Austrália também foram afetados.
A OpenAI disse investigar uma falha na conexão com os serviços da Microsoft que prejudicou algumas de suas ferramentas, e a Anthropic relatou instabilidades ligadas à infraestrutura da empresa.
Há diferença na contagem de duração. O Canaltech e o TechCrunch falam em mais de 18 horas, citando também Doug Madory, da Kentik, que viu o tráfego voltar aos serviços da Microsoft após cerca de 18 horas fora do ar. O The Verge fala em quase dois dias de interrupção, contando desde quinta. O Downdetector registrou pico de 2.838 relatos por volta das 15h19 de quinta. As reclamações voltaram a subir na manhã de sexta, depois de uma primeira tentativa de correção.
Na atualização das 8h (horário do leste dos EUA) de sexta, a Microsoft disse ver melhora ampla na América do Norte, avanço sustentado em boa parte da Europa e sinais encorajadores na Ásia-Pacífico. Alguns usuários ainda podem ter acesso intermitente ou e-mails atrasados. A empresa isola partes da infraestrutura, reinicia componentes e retoma o tráfego aos poucos. Estuda também separar o tráfego por região. Segundo o TechCrunch, o último grande incidente havia sido em setembro, atribuído a um problema de configuração de autenticação.
Fontes
 CanaltechApagão da Microsoft já afeta 74 países e passa de 18 horas; ataque hacker é descartadocanaltech.com.br (abre em nova aba)
 TechCrunchMicrosoft’s latest email outage turned into a full blown global cloud crisistechcrunch.com (abre em nova aba)
 The VergeMicrosoft’s massive Outlook outage continuestheverge.com (abre em nova aba)
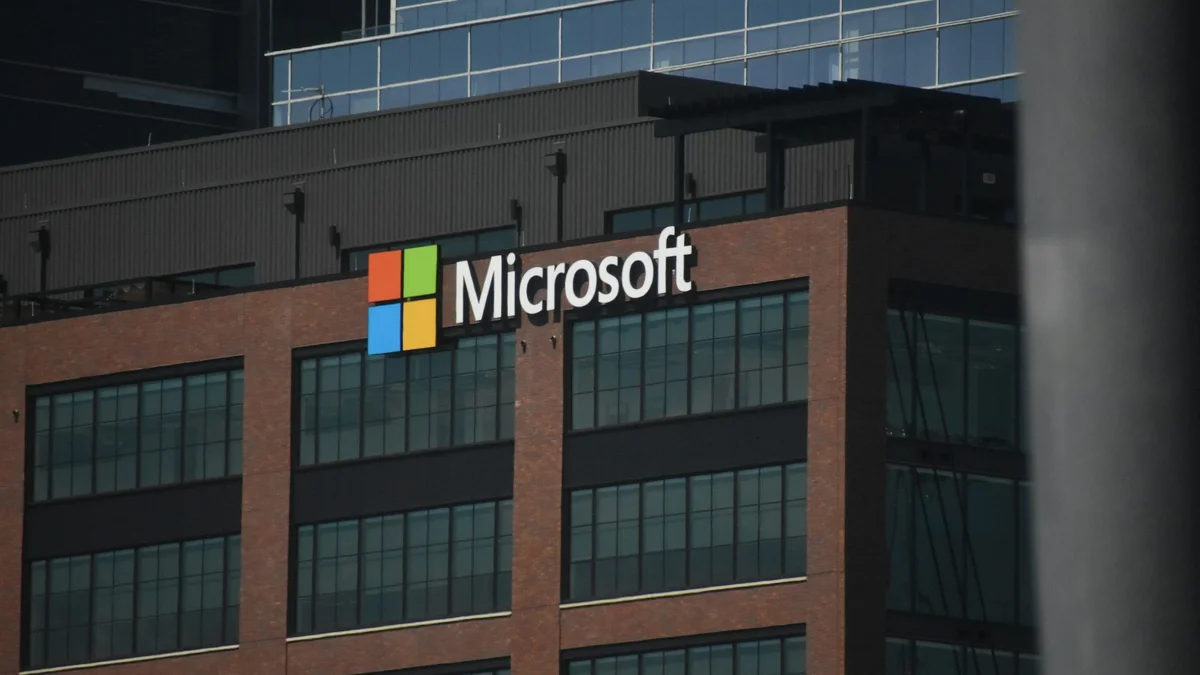
Resumo feito com IA a partir das fontes acima. Foto de destaque com licença livre, créditos na legenda.

- Sistemas internos
- Plataformas SaaS
- Automações
Mais sobre Segurança

Foto: HaeB · CC BY-SA 4.0
Uber confirma vazamento de dados de carteiras de motorista via fornecedor Fireworks AI
Hackers invadiram a Fireworks AI, que presta serviço à Uber, e roubaram credenciais usadas para acessar dados de motoristas. Só em três estados dos EUA, mais de 7,8 mil pessoas tiveram a CNH exposta, e o número deve crescer.
TechCrunch · Foto: HaeB · CC BY-SA 4.0

Foto: Perplexity AI · Domínio público
Estudo aponta que ChatGPT, Gemini e Perplexity indicam lojas falsas ou inativas
Pesquisa da Podqi com 151 marcas encontrou centenas de sites falsos e endereços inativos nas respostas de IA sobre onde comprar. Perplexity foi o pior no teste, e Gemini, o melhor.
Tecnoblog · Foto: Perplexity AI · Domínio público
Tesouro Nacional confirma acesso indevido a dados de 30 mil cadastros e 4 mil chaves Pix
O órgão diz que descobriu o incidente em 4 de novembro, que atingiu duas bases de dados, e afirma não haver impacto financeiro. Alerta que as informações podem tornar golpes mais convincentes.
Olhar Digital